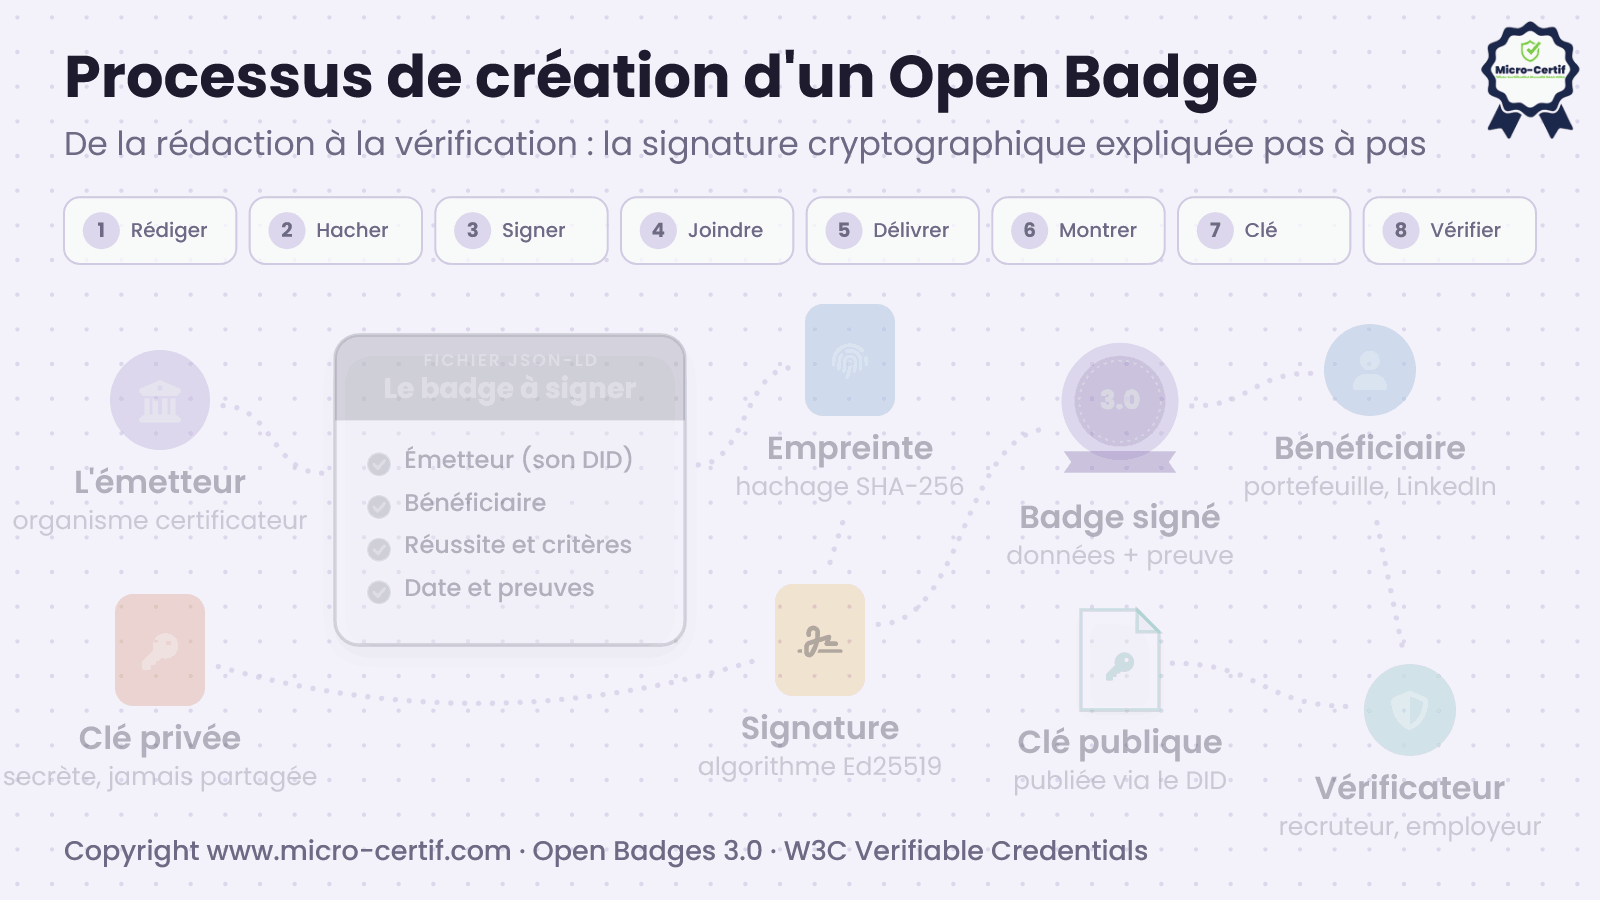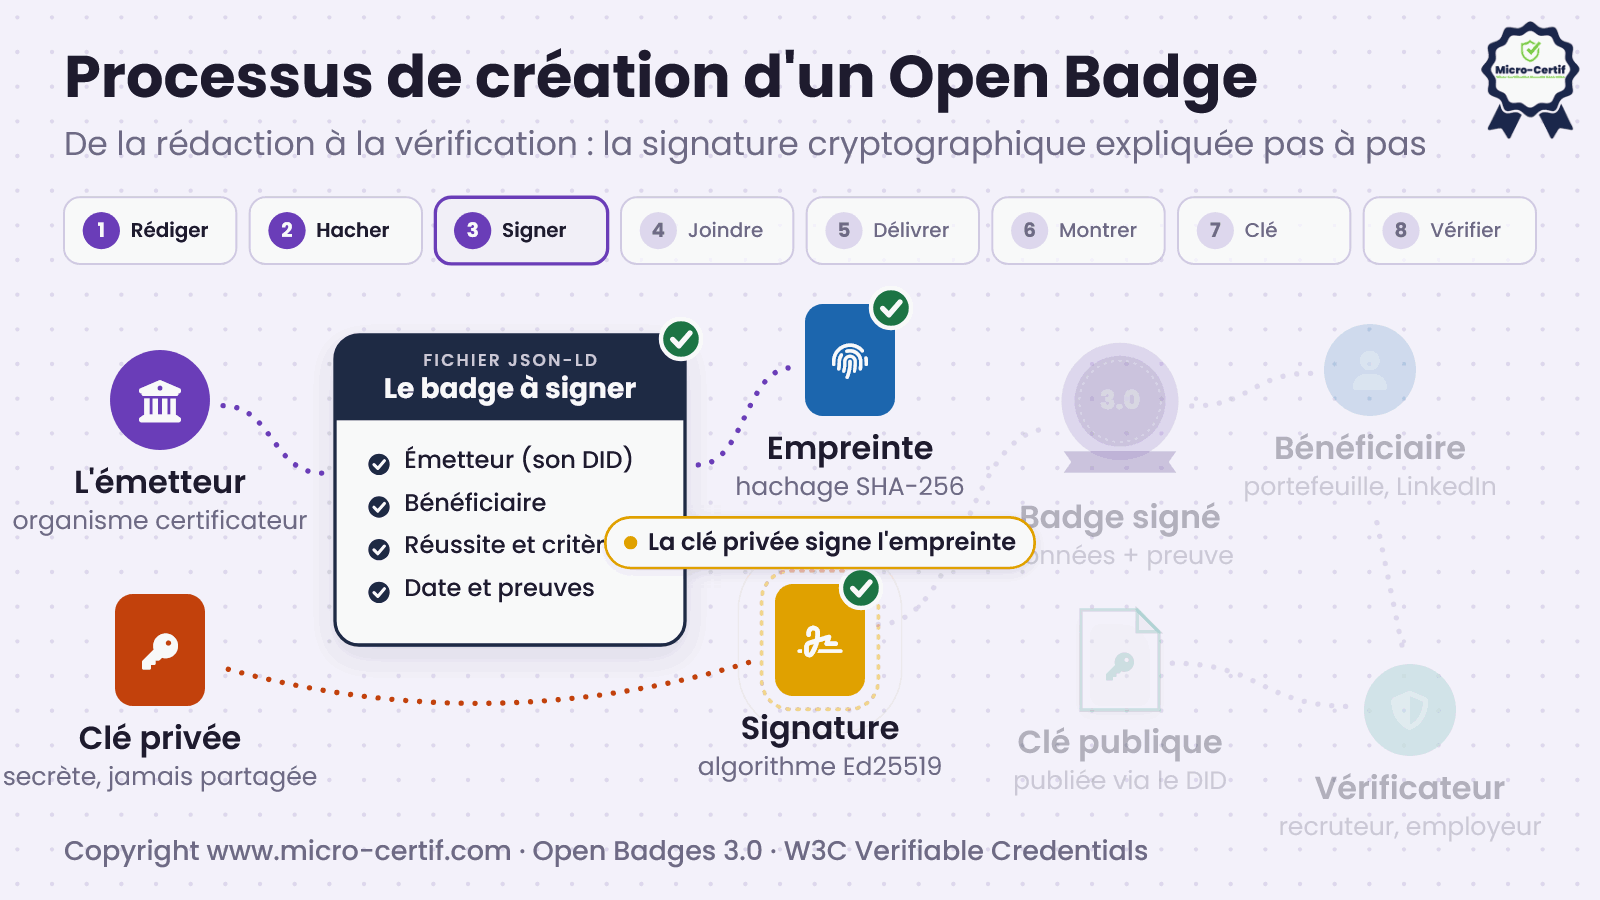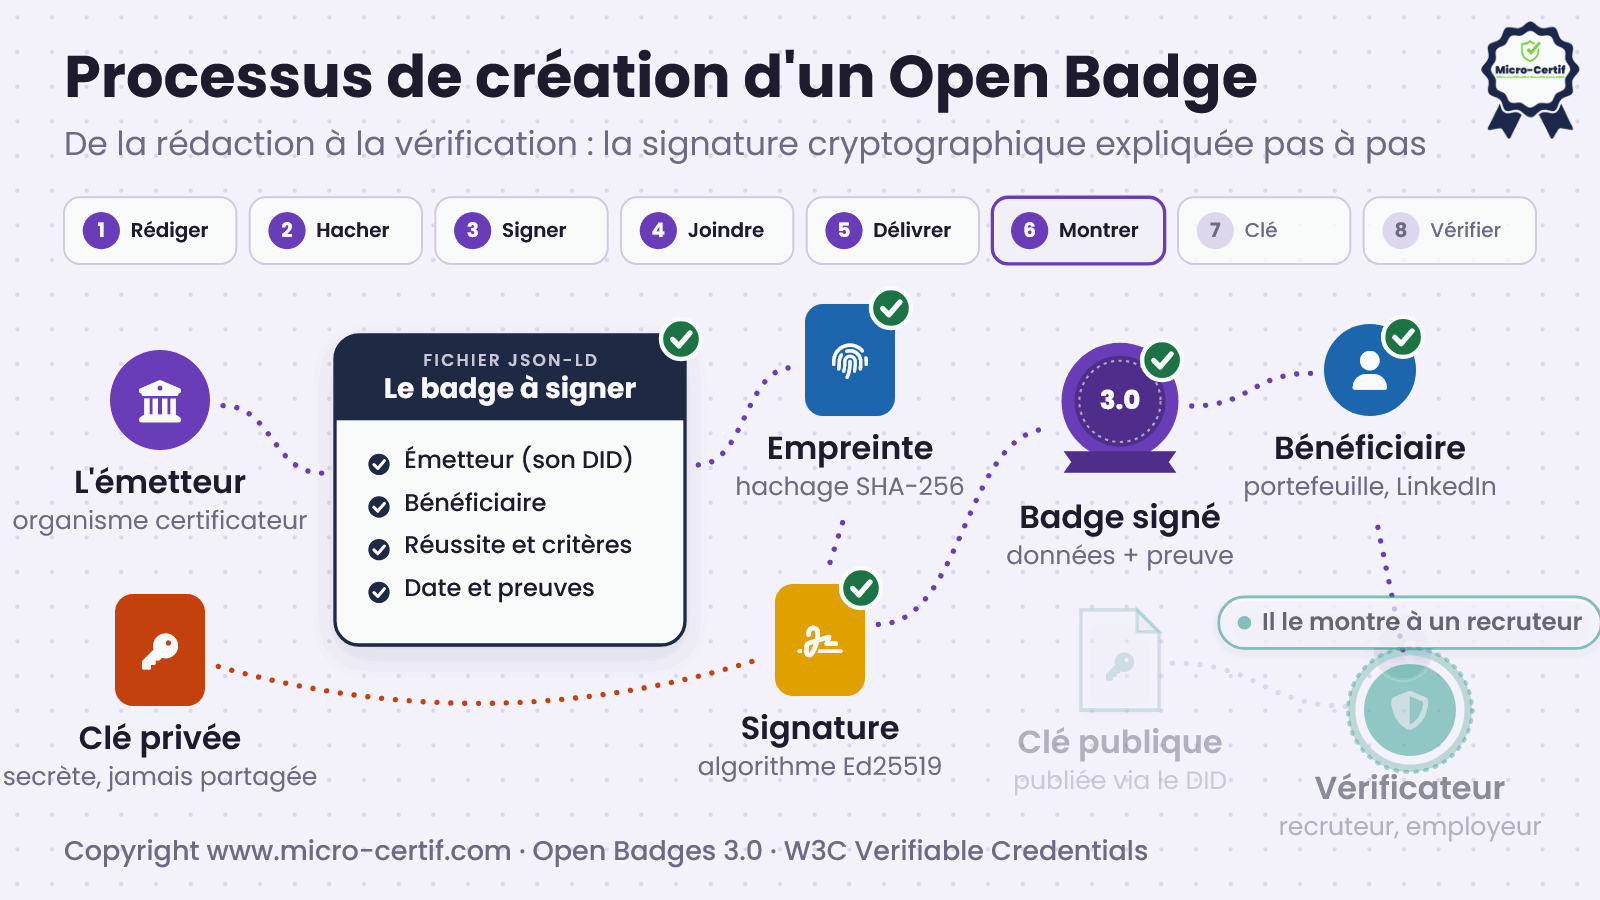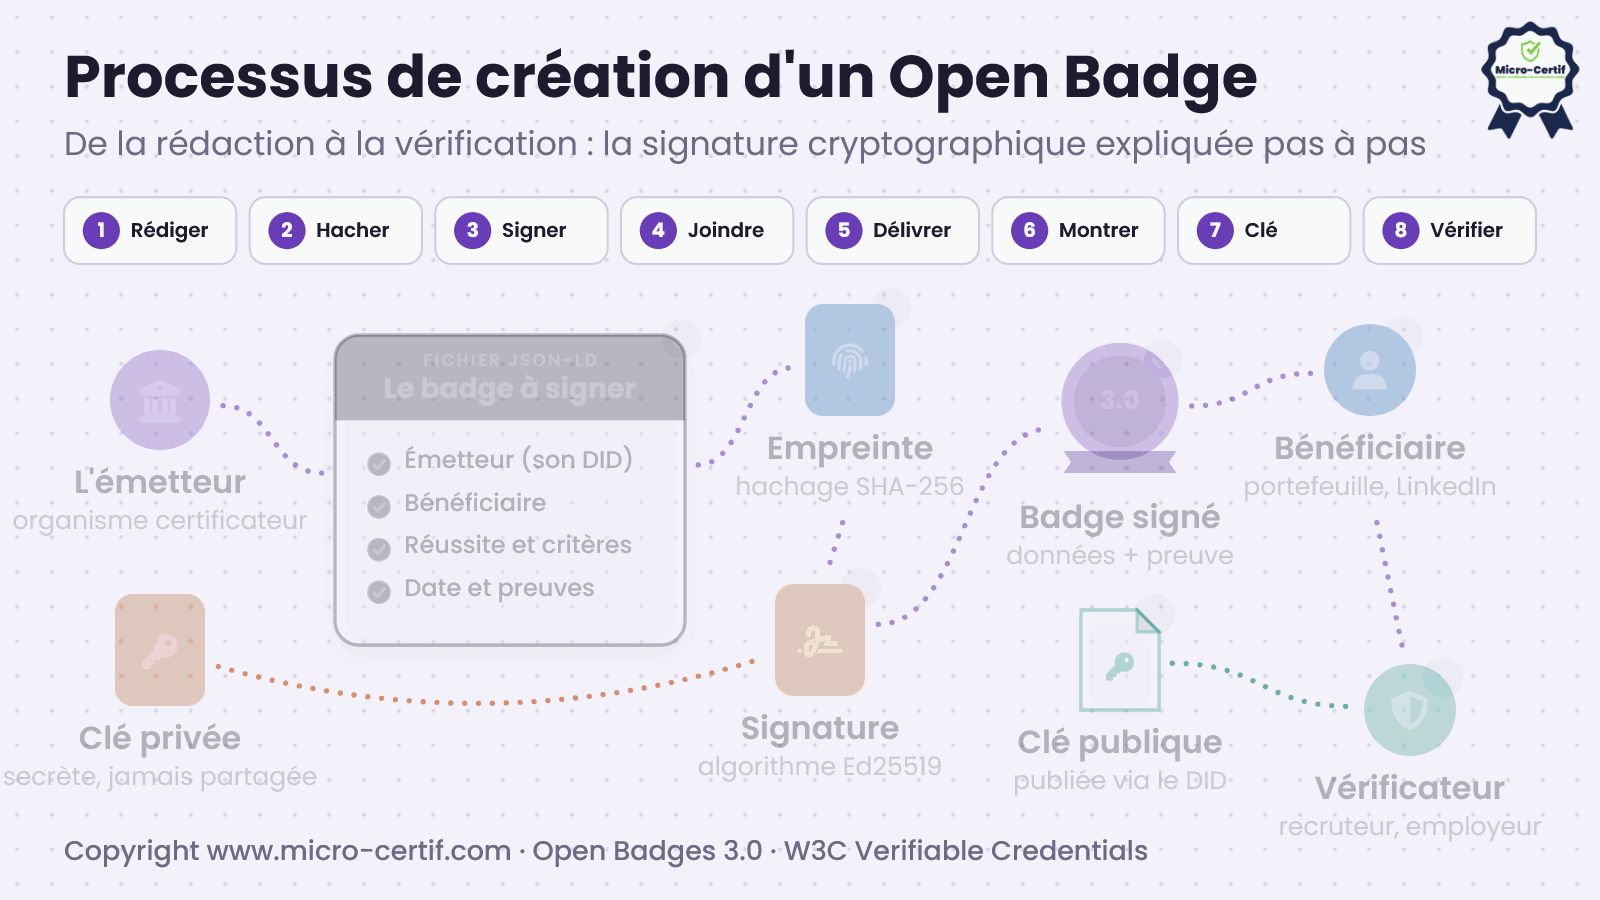
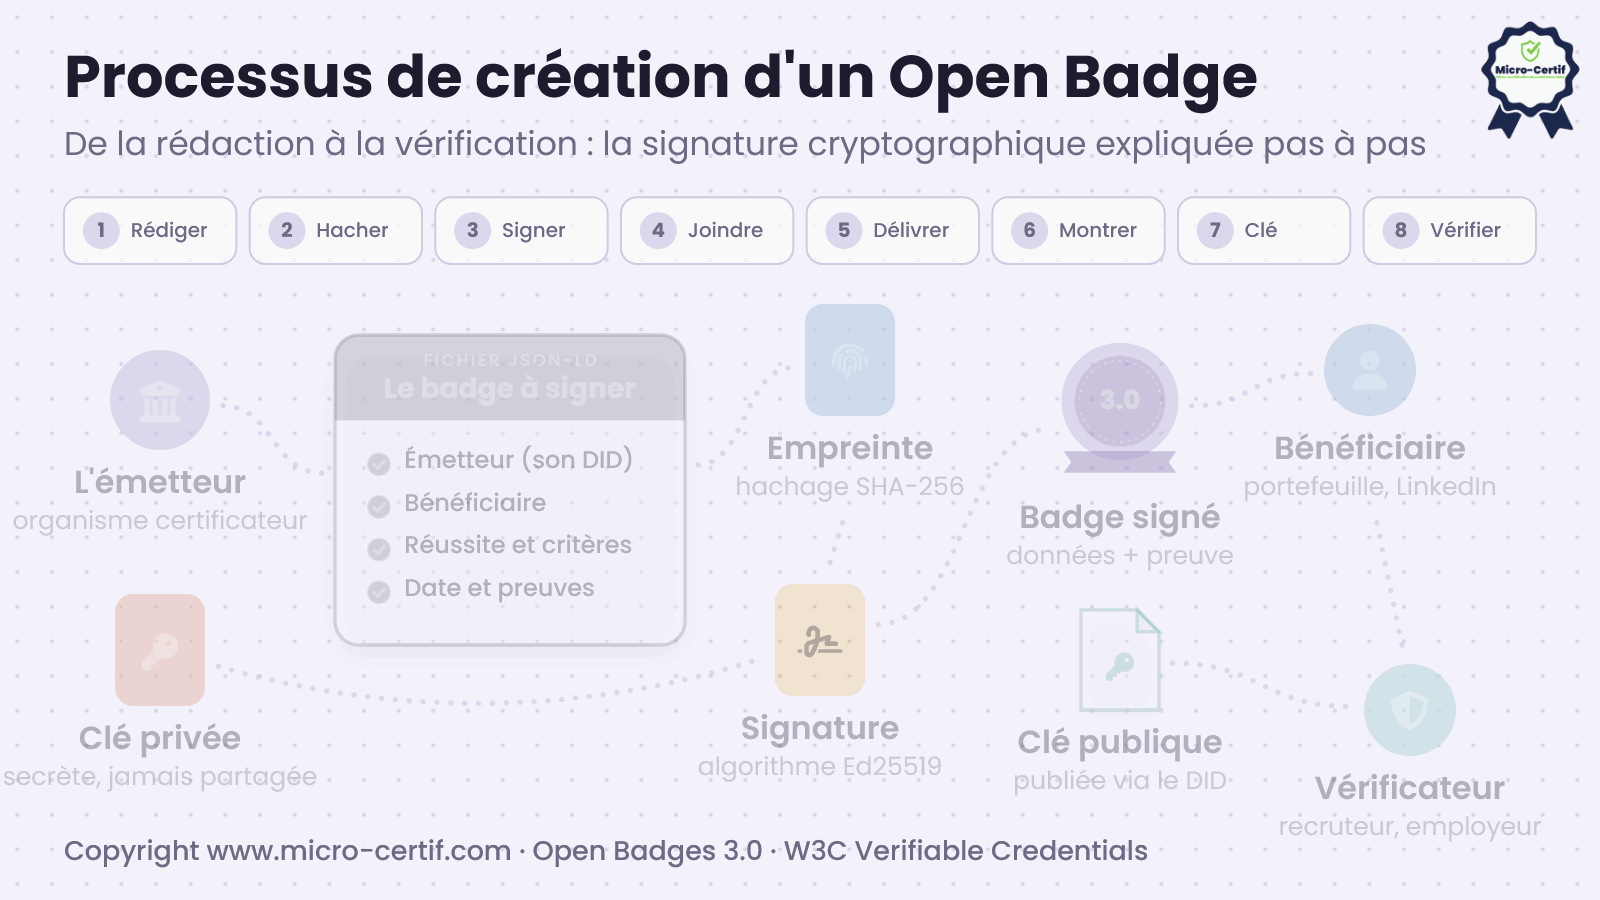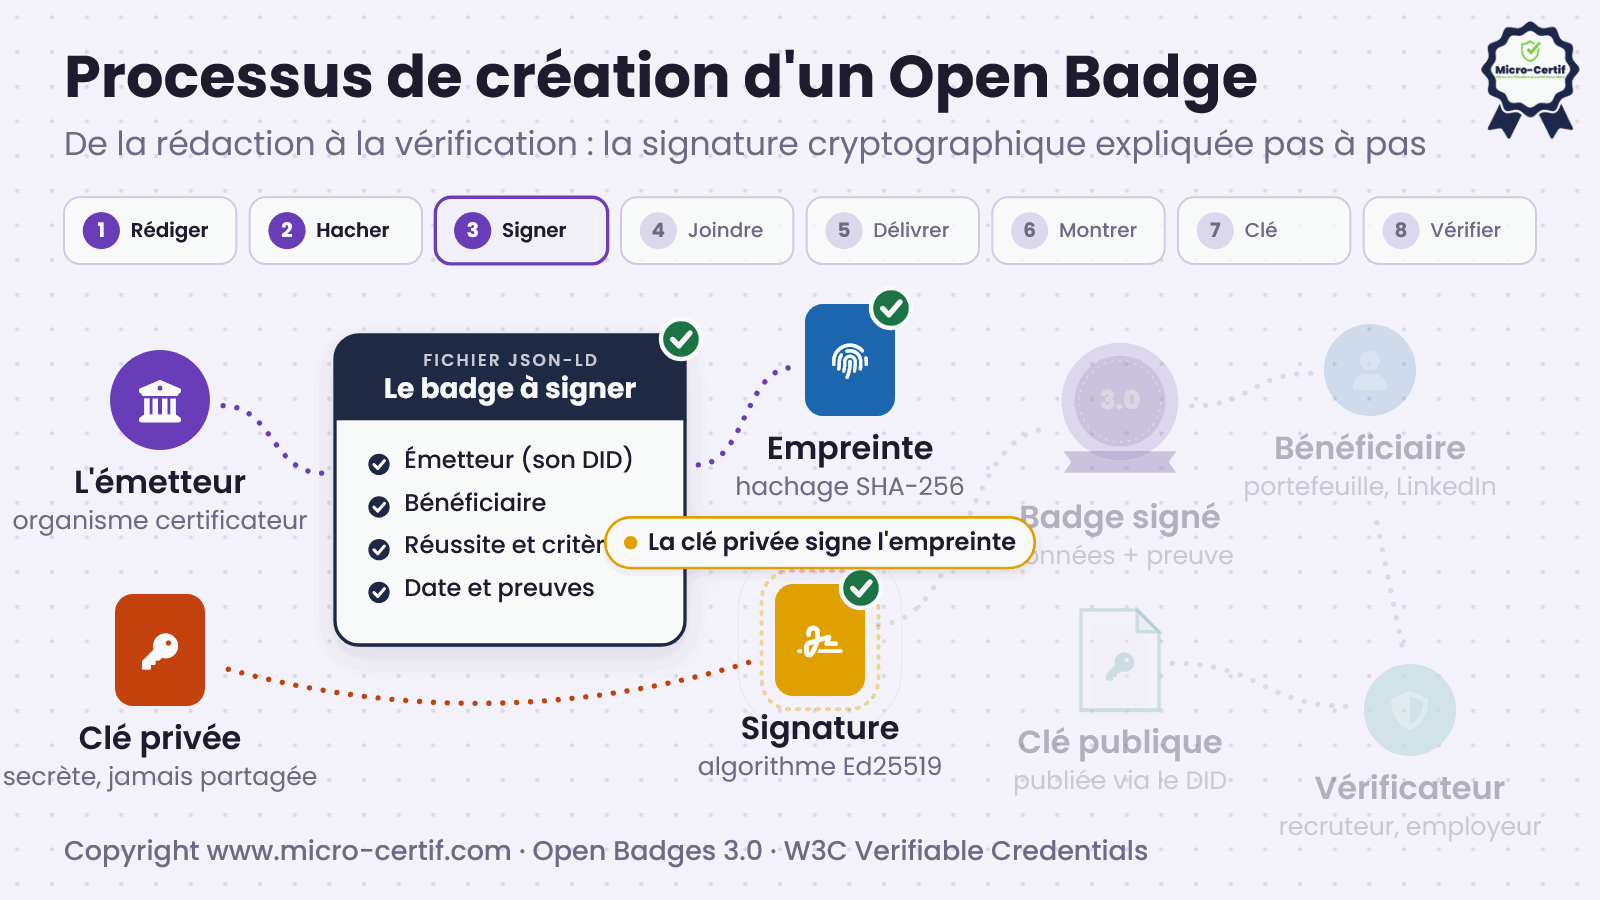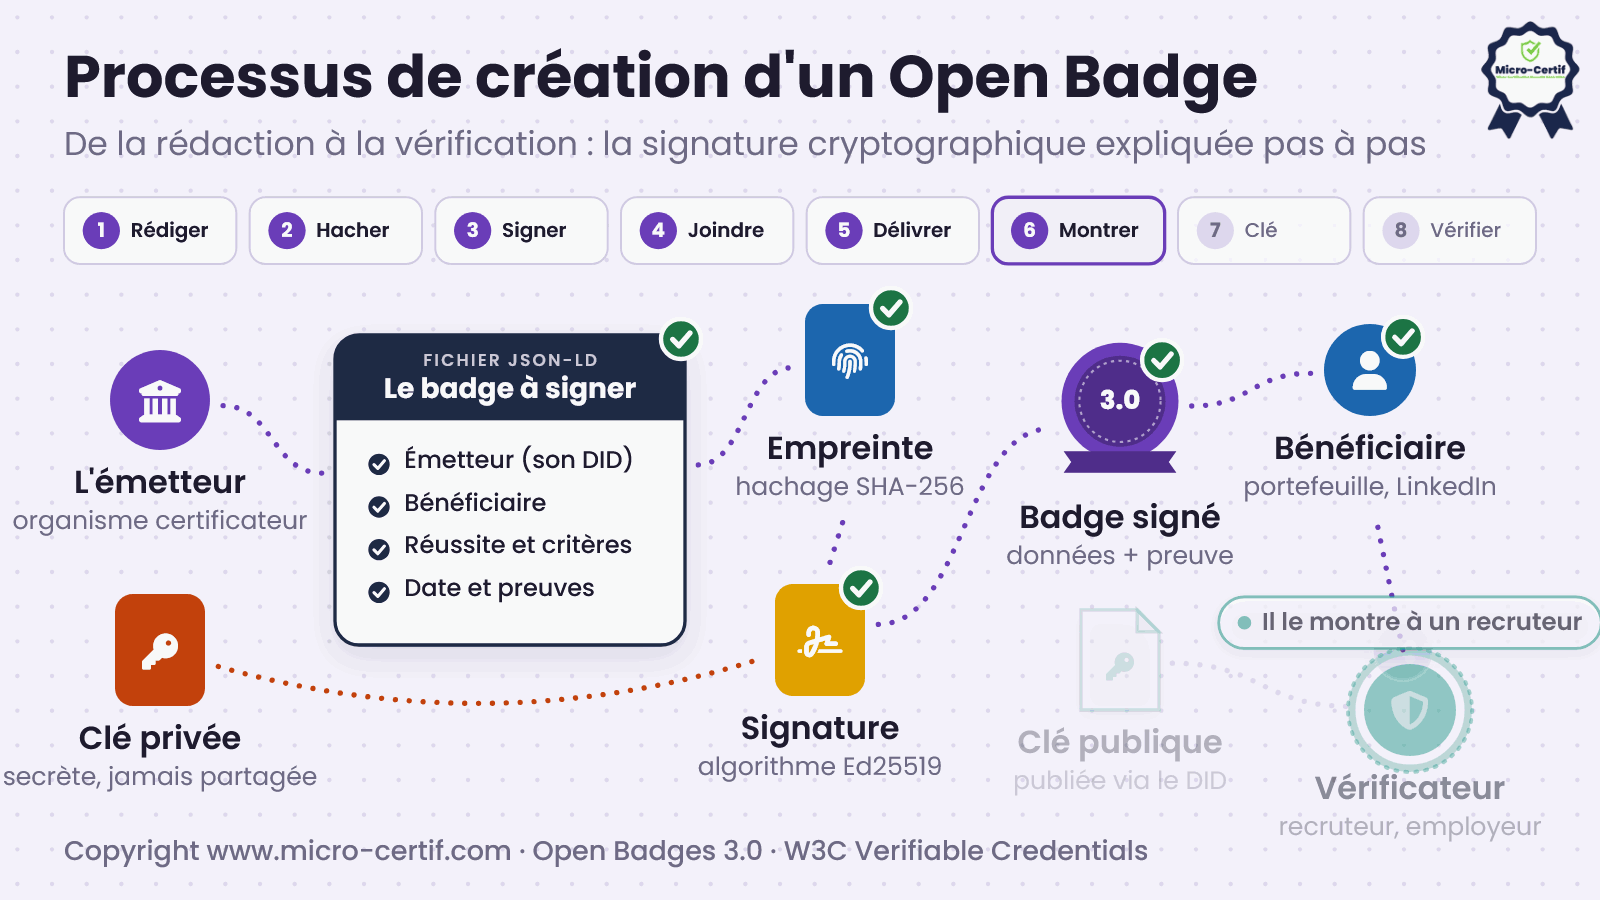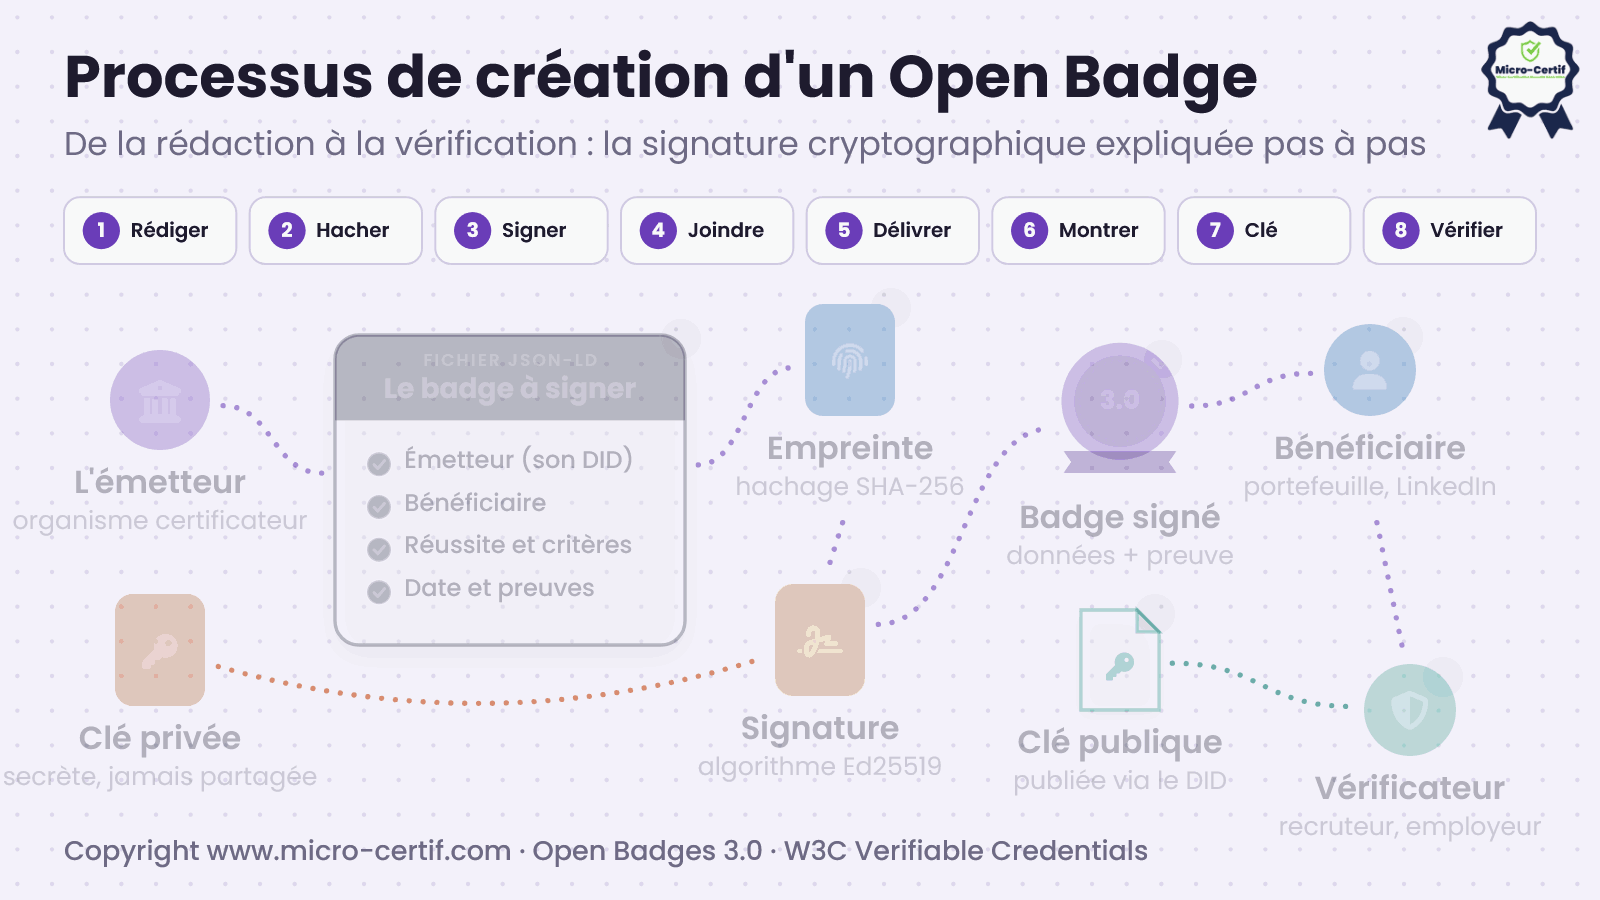
Comment un Open Badge devient-il vérifiable ? Ce schéma illustre les étapes de création et de signature d’un badge numérique, depuis sa rédaction jusqu’à sa vérification par un tiers.
L’émetteur commence par réunir les informations du badge : son identité, celle du bénéficiaire, la réussite reconnue, les critères d’attribution et les preuves associées. Ces données sont structurées dans un fichier JSON-LD. Une empreinte numérique est ensuite calculée par hachage, puis une signature cryptographique est produite à l’aide de la clé privée de l’émetteur, qui reste secrète.
Le badge signé est délivré au bénéficiaire, qui peut le conserver dans son portefeuille numérique et le partager, notamment sur LinkedIn. Un recruteur, un employeur ou un partenaire peut alors contrôler sa signature grâce à la clé publique de l’émetteur, accessible via son identifiant décentralisé, le DID.
Ce mécanisme permet de vérifier l’origine du badge et de détecter toute modification des données après sa signature. Il garantit ainsi leur intégrité, sans se substituer à l’évaluation des compétences ni à la qualité des preuves fournies.